Un lunedì mattina, il contabile di una PMI di dodici persone riceve un’e-mail dal suo fornitore di servizi di gestione delle buste paga. Il messaggio gli chiede di convalidare una nuova coordinata bancaria. Il link rimanda a una pagina identica a quella del fornitore.
Due clic dopo, le credenziali di accesso sono nelle mani di un estraneo. Non è uno scenario eccezionale: nel suo bilancio 2024, Cybermalveillance.gouv.fr annovera il furto di account tra i rischi più frequenti per i professionisti, al pari del phishing e dei ransomware.
Individuare l’origine di un incidente in meno di un’ora
Quando scatta un allarme (accesso sospetto, file cifrato, fuga di dati), la prima urgenza non è bloccare tutto. Bisogna capire se il problema proviene dal computer di un collaboratore, da un account compromesso o da un fornitore esterno. La risposta determina ogni decisione successiva.
Si comincia controllando i registri di accesso alla posta elettronica e alle applicazioni aziendali. Un accesso da un indirizzo IP sconosciuto o da un paese insolito fa pensare a un account compromesso. Se i log mostrano un’attività normale da parte degli utenti, ma i dati sono transitati attraverso l’API di uno strumento di terze parti, l’attenzione si sposta sul fornitore.
Il Panorama della minaccia informatica 2025 dell’ANSSI, pubblicato l’11 marzo 2026, descrive un aumento degli incidenti di esfiltrazione dei dati e degli scenari di doppia o persino tripla estorsione. Capire quali dati sono stati esposti è importante quanto ripristinare i sistemi. Quando colpisce un ransomware, la pressione non riguarda più soltanto la cifratura: punta anche sulla minaccia di divulgazione pubblica.
Per approfondire le pratiche di protezione adatte alle piccole organizzazioni, le risorse raccolte su la sicurezza su Planet X Tech illustrano diversi casi concreti utili nella vita quotidiana.
Chi decide cosa nelle prime ore
In una piccola organizzazione bastano tre ruoli per strutturare la risposta: la persona che rileva l’incidente (spesso un utente), il responsabile IT (interno o presso il fornitore di servizi IT gestiti) e il dirigente che autorizza le misure di contenimento. Se nessuno ha questo mandato per iscritto, la confusione rallenta ogni intervento.
Una tabella decisionale di una pagina, accessibile anche fuori rete, accelera la risposta. Specifica chi isola un computer, chi contatta il fornitore e chi notifica l’incidente alla CNIL se sono coinvolti dati personali. Il documento va testato una volta all’anno con uno scenario fittizio di venti minuti.
Autenticazione a due fattori e limiti di fronte agli attacchi mirati
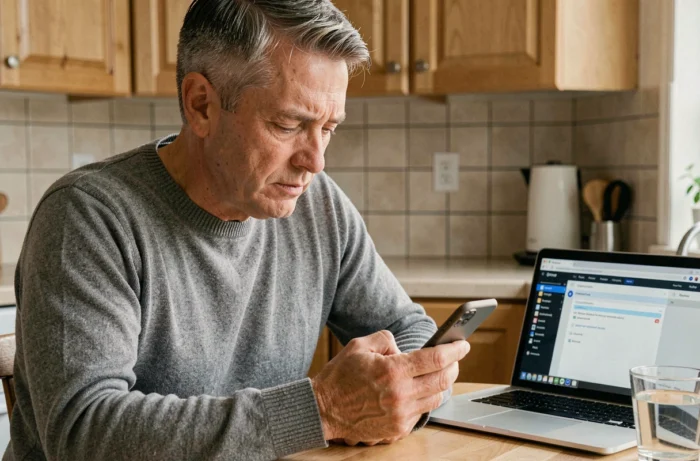
Attivare l’MFA su ogni account aziendale resta una misura di base. Ma considerarla una protezione assoluta espone a un falso senso di sicurezza. Il panorama 2025 dell’ANSSI descrive tecniche di ingegneria sociale progettate per aggirare l’MFA, sfruttando la conoscenza dei processi interni di un’organizzazione.
Un aggressore chiama un collaboratore fingendosi un addetto al supporto IT, gli chiede di approvare una notifica push e ottiene l’accesso. La contromisura non consiste nell’aggiungere un ulteriore livello tecnico, ma nell’adottare una regola operativa: ogni richiesta insolita va verificata tramite un canale diverso. Una telefonata diretta, un messaggio su un’altra piattaforma, una conferma di persona.
Tre misure complementari riducono il rischio residuo:
- Limitare i privilegi di amministrazione ai soli account che ne hanno davvero bisogno e riesaminare l’elenco ogni trimestre.
- Configurare avvisi per i comportamenti anomali: accessi simultanei da due paesi, download massiccio di file, modifica delle regole di inoltro della posta elettronica.
- Proteggere innanzitutto gli account di posta elettronica, che fungono da punto di accesso per reimpostare le password della maggior parte degli altri servizi.
Sicurezza dei fornitori e dei subappaltatori IT
La compromissione di un fornitore di software SaaS può aprire con un’unica operazione l’accesso a tutte le organizzazioni clienti. La direttiva NIS 2 estende l’ambito delle organizzazioni soggette a obblighi di sicurezza, andando oltre i soli operatori tradizionalmente regolamentati. Il quadro normativo francese è tuttavia ancora in evoluzione: il disegno di legge sulla resilienza prosegue il suo iter parlamentare e, in questa fase, le misure non vanno presentate come già in vigore.
In pratica, non serve aspettare la legge per agire. Esaminare le clausole di sicurezza e continuità nei contratti con i fornitori è una scelta dettata dal buon senso operativo. Ecco tre domande da porre a ogni fornitore IT critico:
- Quali misure di rilevamento delle intrusioni sono in atto e in quanto tempo il fornitore avvisa i clienti in caso di incidente?
- I backup sono separati dal sistema principale ed è stato effettuato un test di ripristino negli ultimi sei mesi?
- È possibile contattare un referente dedicato al di fuori dell’orario di lavoro in caso di incidenti di sicurezza?
Se il fornitore non sa rispondere chiaramente a questi tre punti, è opportuno rivalutare il rischio legato alla dipendenza.
Posta elettronica aziendale: il bersaglio numero uno degli aggressori
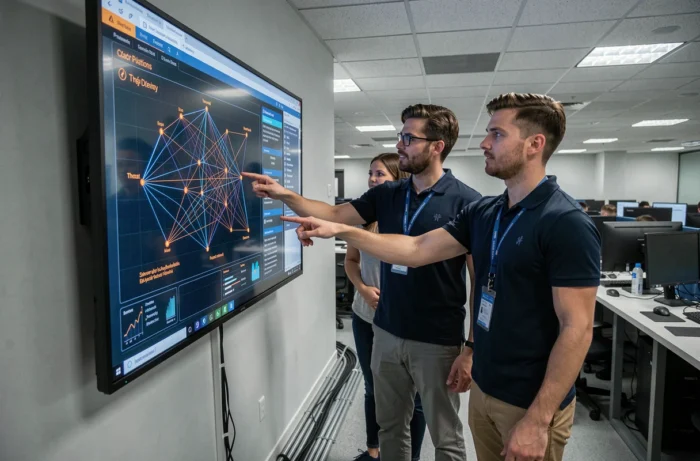
La posta elettronica concentra accessi, comunicazioni sensibili e link per reimpostare le password. È il punto d’ingresso preferito delle campagne di phishing e, quando viene compromessa, apre la porta a tutto il resto.
Separare la posta personale da quella aziendale non è un consiglio teorico: è la prima barriera contro la propagazione laterale. Una password compromessa su un sito di e-commerce non deve mai consentire l’accesso all’account che gestisce i bonifici ai fornitori.
Oltre a usare una password univoca e robusta per ogni servizio, anche la configurazione del server di posta svolge un ruolo diretto. Attivare i protocolli SPF, DKIM e DMARC limita lo spoofing delle e-mail in uscita. Queste impostazioni tecniche richiedono meno di un’ora e riducono il rischio che i destinatari ricevano messaggi con un mittente falsificato.
La formazione dei team resta utile, a patto di andare oltre le generalità. Un’esercitazione trimestrale di phishing simulato, seguita da un debriefing di dieci minuti, dà risultati più duraturi di una giornata di sensibilizzazione annuale, dimenticata già il mese successivo.
La sicurezza digitale non si rafforza accumulando strumenti. Migliora quando ogni persona nell’organizzazione sa cosa verificare, chi avvisare e in quale ordine intervenire. Il documento di risposta agli incidenti, le tre domande da porre ai fornitori, la verifica tramite un secondo canale: sono gesti semplici, ma cambiano la velocità di reazione quando si verifica davvero un incidente.